مقال تعريفي عام ومش استشارة قانونية: يعني إيه قانون حماية البيانات الشخصية ولائحته التنفيذية للعيادة، وخمس أسئلة تسألها لعيادتك.
ده مقال تعريفي عام، ومش استشارة قانونية. للتطبيق على حالتك، استشر محاميًا مختصًا.
قانون حماية البيانات الشخصية رقم 151 لسنة 2020 صدرت لائحته التنفيذية بالقرار الوزاري رقم 816 لسنة 2025، في نوفمبر 2025. وحسب تقارير قانونية منشورة، مهلة الالتزام بتنتهي في 31 أكتوبر 2026.
باختصار:
- البيانات الصحية بيانات حساسة وليها حماية أعلى، والتعليقات القانونية المنشورة بتتكلم عن موافقة كتابية صريحة قبل معالجتها.
- الخرق ليه ساعة بتعدّ: إخطار مركز حماية البيانات الشخصية خلال 72 ساعة من العلم بيه، وإبلاغ المتأثرين خلال تلات أيام عمل.
- خمس أسئلة أي عيادة تقدر تجاوب عليها الأسبوع ده، وتاخدها لمحاميها.
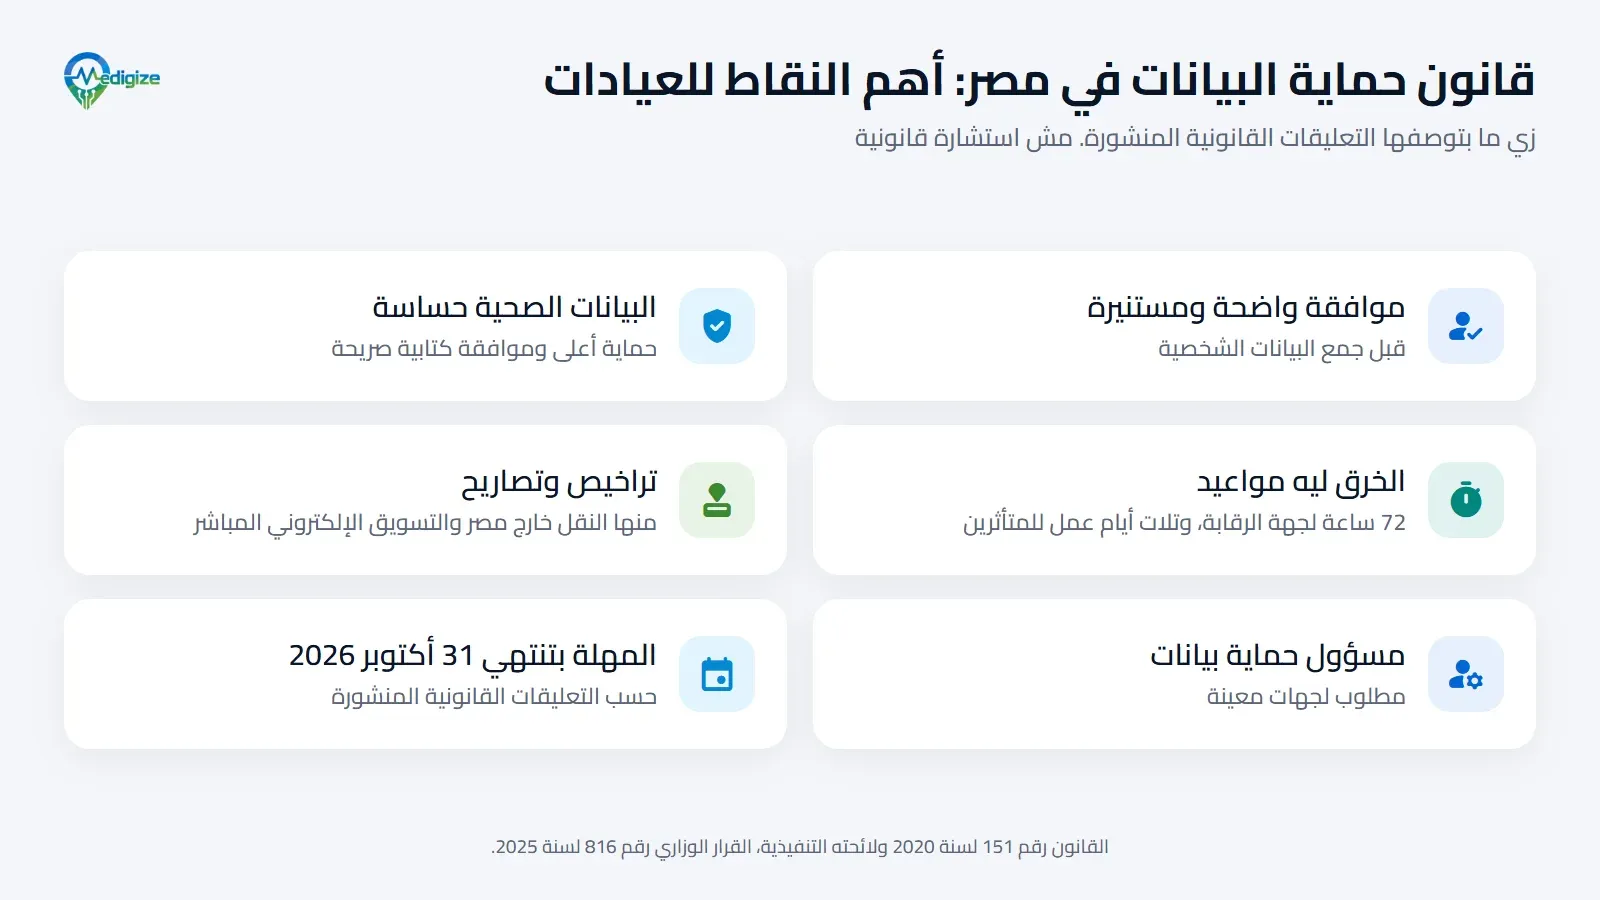
أهم النقاط، زي ما بتوصفها التعليقات القانونية المنشورة.
قانون حماية البيانات في مصر يعني إيه للعيادة؟
حسب التعليقات القانونية المنشورة، العيادة اللي بتحتفظ ببيانات مرضى تتوقع أربع حاجات: موافقة بتتاخد صح، وموافقة كتابية صريحة للبيانات الصحية؛ وخطة تبلّغ بيها مركز حماية البيانات الشخصية عن أي خرق خلال 72 ساعة، والمرضى المتأثرين خلال تلات أيام عمل؛ وترخيص من المركز، اللي التعليقات بتتكلم عنه لأغلب الجهات اللي بتحتفظ ببيانات شخصية أو بتعالجها؛ ومهلة بيتقال إنها بتنتهي في 31 أكتوبر 2026، وجهة الرقابة ممكن توضّح التاريخ ده.
والكلام ده حتة صغيرة بس منه ليها علاقة بالتكنولوجيا. أغلبه إنك تعرف بيانات المرضى فين، ومين بيفتحها، والمرضى وافقوا على إيه، والعيادة هتعمل إيه في يوم وحش.
في ست كلمات هتقابلها في كل تعليق. بلغة بسيطة، وبالمعنى اللي المقال ده بيستخدمه (والتعريفات اللي في القانون نفسه هي اللي بيتاخد بيها):
- البيانات الشخصية: أي معلومة عن شخص ممكن تعرّف هو مين، زي الاسم أو رقم الموبايل أو رقم الملف.
- البيانات الحساسة: نوع ليه حماية أعلى. والتعليقات المنشورة بتدّي البيانات الصحية مثال عليه، جنب البيانات البيومترية والمعتقدات الدينية.
- المتحكّم والمعالِج: الجهة اللي بتقرر البيانات تتستخدم إزاي، والجهة اللي بتتعامل معاها بالنيابة عنها، زي شركة برامج أو تخزين. واعرف إنت أنهي واحد فيهم مع محاميك.
- الخرق: في المقال ده، إن بيانات مريض توصل لحد ما كانش المفروض توصله، أو تضيع أو تتغير. وهل الحادثة تتحسب خرق حسب اللائحة ولا لأ، ده سؤال لمحاميك.
- مسؤول حماية البيانات: شخص مقيّد عند المركز بيشرف على حماية البيانات. والتعليقات بتوصف مهامه، ومنها التعامل مع طلبات أصحاب البيانات، وتقرير سنوي للمركز.
- النقل عبر الحدود: بيانات شخصية بتتبعت برّه مصر، وده، حسب أحد التعليقات، بيشمل الخدمات السحابية.
إيه اللي صدر، وإمتى
القانون صدر سنة 2020، وأنشأ مركز حماية البيانات الشخصية كجهة رقابة. ولائحته التنفيذية، اللي بتحدد إزاي يتطبق، صدرت بالقرار الوزاري رقم 816 لسنة 2025 يوم 1 نوفمبر 2025، حسب التعليقات القانونية المنشورة.
ونفس التعليقات بتتكلم عن مهلة سنة لتوفيق الأوضاع، بتنتهي في 31 أكتوبر 2026. وفي معلّقين بيلاحظوا إن اللائحة اتنشرت بعد إصدارها بأسابيع، وإن جهة الرقابة ممكن توضّح الجدول الزمني. ولحد ما ده يحصل، بينصحوا بالتخطيط على التاريخ الأقرب.
وفي تعليق بيحدد إن اللائحة اتنشرت للناس يوم 25 ديسمبر 2025، وبيلاحظ إن في عدم وضوح: هل المركز ممكن يعتبر المهلة ممتدة لآخر 2026؟ وبيقول كمان إن المركز أصدر إرشادات تشغيلية في مواضيع منها الموافقة، وإشعارات الخصوصية، والتراخيص، ومسؤول حماية البيانات، وإن في إرشادات تانية متوقعة.
أهم النقاط حسب المصادر المنشورة
- الموافقة. موافقة واضحة ومستنيرة قبل جمع البيانات الشخصية. وفي تعليق بيوصف الموافقة الصحيحة إنها صريحة، ومستنيرة، ومحددة، وبإرادة حرة، وبتتطلب في طلبات منفصلة، وسهل الرجوع فيها، ومتسجلة بحيث الجهة تقدر تثبت اتاخدت إزاي وإمتى. وبيضيف إن الموافقة واحد من ست أسس قانونية، ومش مناسبة لما الشخص ما يكونش عنده اختيار حقيقي.
- البيانات الصحية بيانات حساسة وليها حماية أعلى، والتعليقات المنشورة بتتكلم عن موافقة كتابية صريحة لمعالجتها، ومتطلبات أمان أشد.
- الأطفال. للطفل الأقل من 15 سنة، بتتكلم التعليقات عن موافقة كتابية صريحة من وليّ الأمر.
- الغرض ومدة الاحتفاظ. التعليقات بتوصف مدة احتفاظ مربوطة بغرض الجمع، ومسح البيانات لما الغرض ده يخلص، إلا لو في التزام قانوني بيفرض الاحتفاظ بيها. وبتضيف إن القيود الخاصة بكل قطاع على الجمع والاحتفاظ لسه سارية.
- الخرق. إخطار مركز حماية البيانات الشخصية خلال 72 ساعة من العلم بخرق للبيانات، وإبلاغ المتأثرين خلال تلات أيام عمل.
- التراخيص والتصاريح. أغلب الجهات اللي بتحتفظ ببيانات شخصية أو بتعالجها محتاجة ترخيص من المركز، وفي أنشطة بتحتاج ترخيص أو تصريح إضافي، منها نقل البيانات خارج مصر، والتسويق الإلكتروني المباشر، وبعض استخدامات المراقبة المرئية في الأماكن العامة.
- السجلات. في تعليق بيوصف سجل مؤمَّن فيه سجلات الموافقة، وسجل لأنشطة المعالجة، والمركز نشر نماذج ليه.
- مسؤول حماية البيانات. جهات معينة لازم تعيّن مسؤول حماية بيانات معتمد، مقيّد في سجل بيمسكه المركز. وفي تعليق بيوصف ده للكيانات القانونية، وتعليق تاني بيقول إنه بيعتمد على حجم المعالجة وحساسيتها.
أنهي نقطة من دول بتنطبق على عيادة بعينها، وإزاي، ده سؤال لمحامي. واللي جاي طريقة تبدأ بيها الكلام ده.
يعني إيه ده للمرضى؟
التعليقات المنشورة بتوصف وضع أقوى للمريض: البيانات الصحية بتتعامل كبيانات حساسة وليها موافقة كتابية، والطفل الأقل من 15 سنة محتاج موافقة كتابية من وليّ أمره، وفي طريقة تطلب بيها تشوف بياناتك أو تصححها أو تعترض على معالجتها، ورسالة توصلك لو خرق أثّر عليك. ولو مش متأكد العيادة بتستخدم بياناتك إزاي، تقدر تسألها.
الخرق ليه ساعة بتعدّ
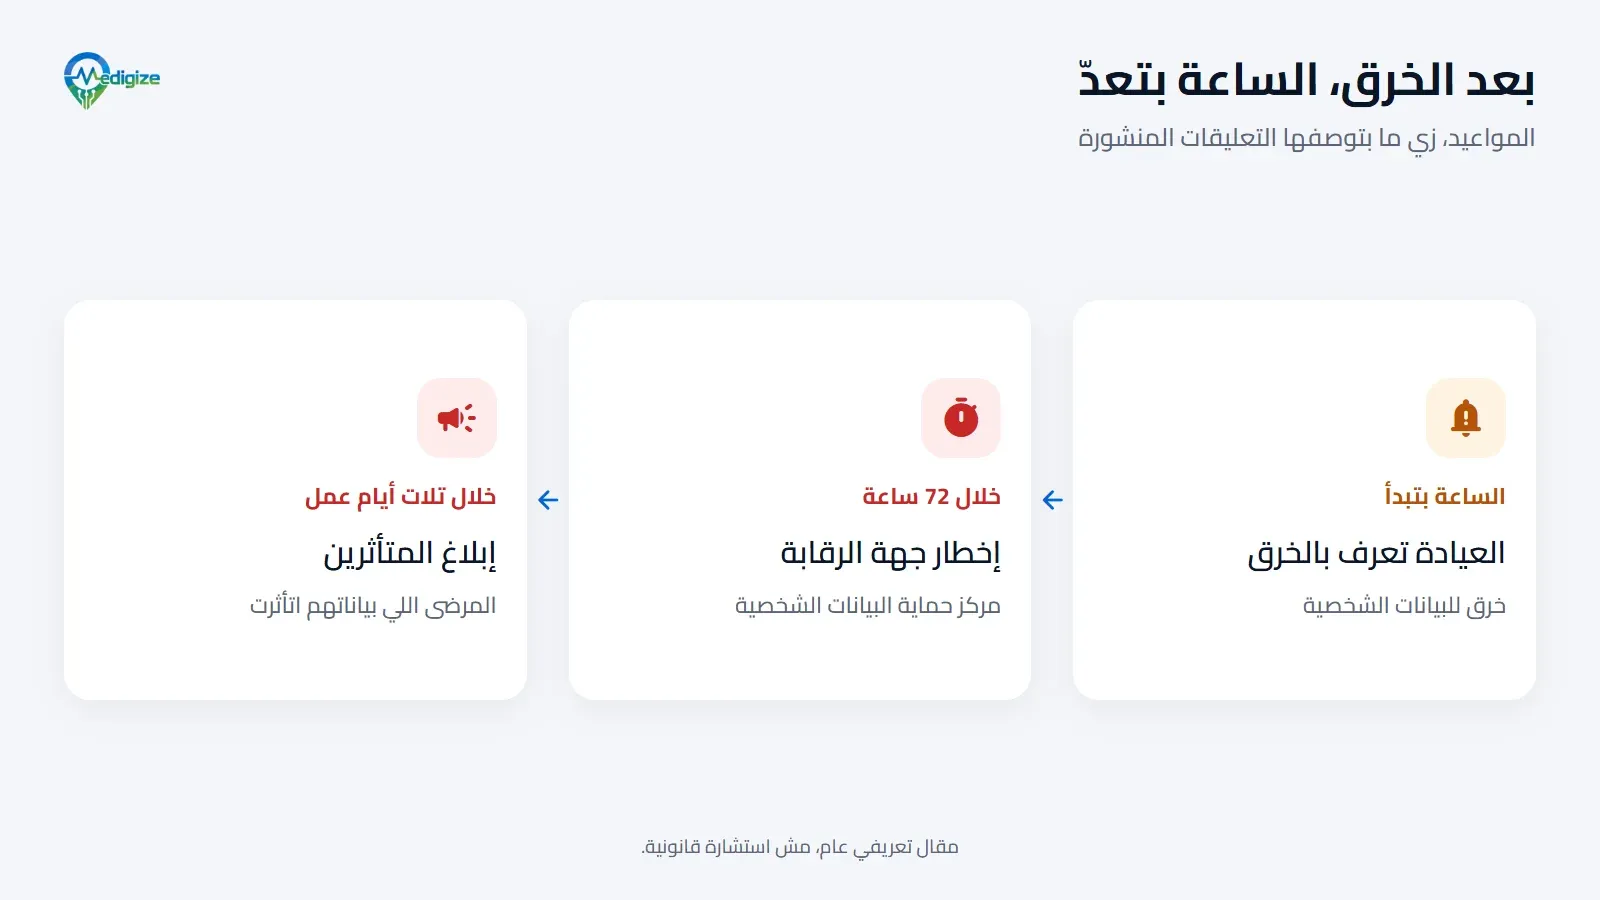
المواعيد، زي ما بتوصفها التعليقات المنشورة.
الـ72 ساعة بتبدأ من لحظة ما العيادة تعرف بالخرق. وعلشان كده الخطة لازم تكون موجودة قبل ما أي حاجة تحصل: مين جوه العيادة يعرف الأول، ومين يخطر المركز، ومين يبلّغ المرضى المتأثرين.
والتعليقات متوقعة إرشادات أكتر من المركز عن التعامل مع الخرق. ولحد ما تيجي، كفاية خطة في صفحة واحدة تاخدها لمحاميك. ولازم تجاوب على ست أسئلة، بالترتيب:
- الفريق يبلّغ مين فورًا؟ شخص واحد باسمه، وبديل ليه بالليل وفي الإجازات.
- إيه اللي يتكتب الأول؟ العيادة عرفت إمتى، وإيه اللي حصل، وأنهي ملفات ومرضى ممكن يكونوا اتأثروا. وفي تعليق بيلاحظ إن اللائحة بتأكد على التوقعات الخاصة بسجلات الحوادث.
- مين يقرر لازم يتبلّغ ولا لأ؟ مع محاميك أو مسؤول حماية البيانات، في نفس اليوم.
- مين يخطر المركز، وإزاي؟ اعرف الطريقة قبل ما تحتاجها.
- مين يبلّغ المرضى المتأثرين، وبأنهي كلام؟ مسودة قصيرة متجهزة من بدري.
- إيه اللي يمنع ده يتكرر؟ باسورد يتغير، وعضو يتشال من جروب، وموبايل ضايع يتقفل ويتمسح.
بيانات المرضى موجودة فين في العيادة؟
«البيانات محفوظة فين؟» سؤال شكله يخص شركة السيستم. لكن في عيادات كتير، الإجابة الصريحة هي قائمة.
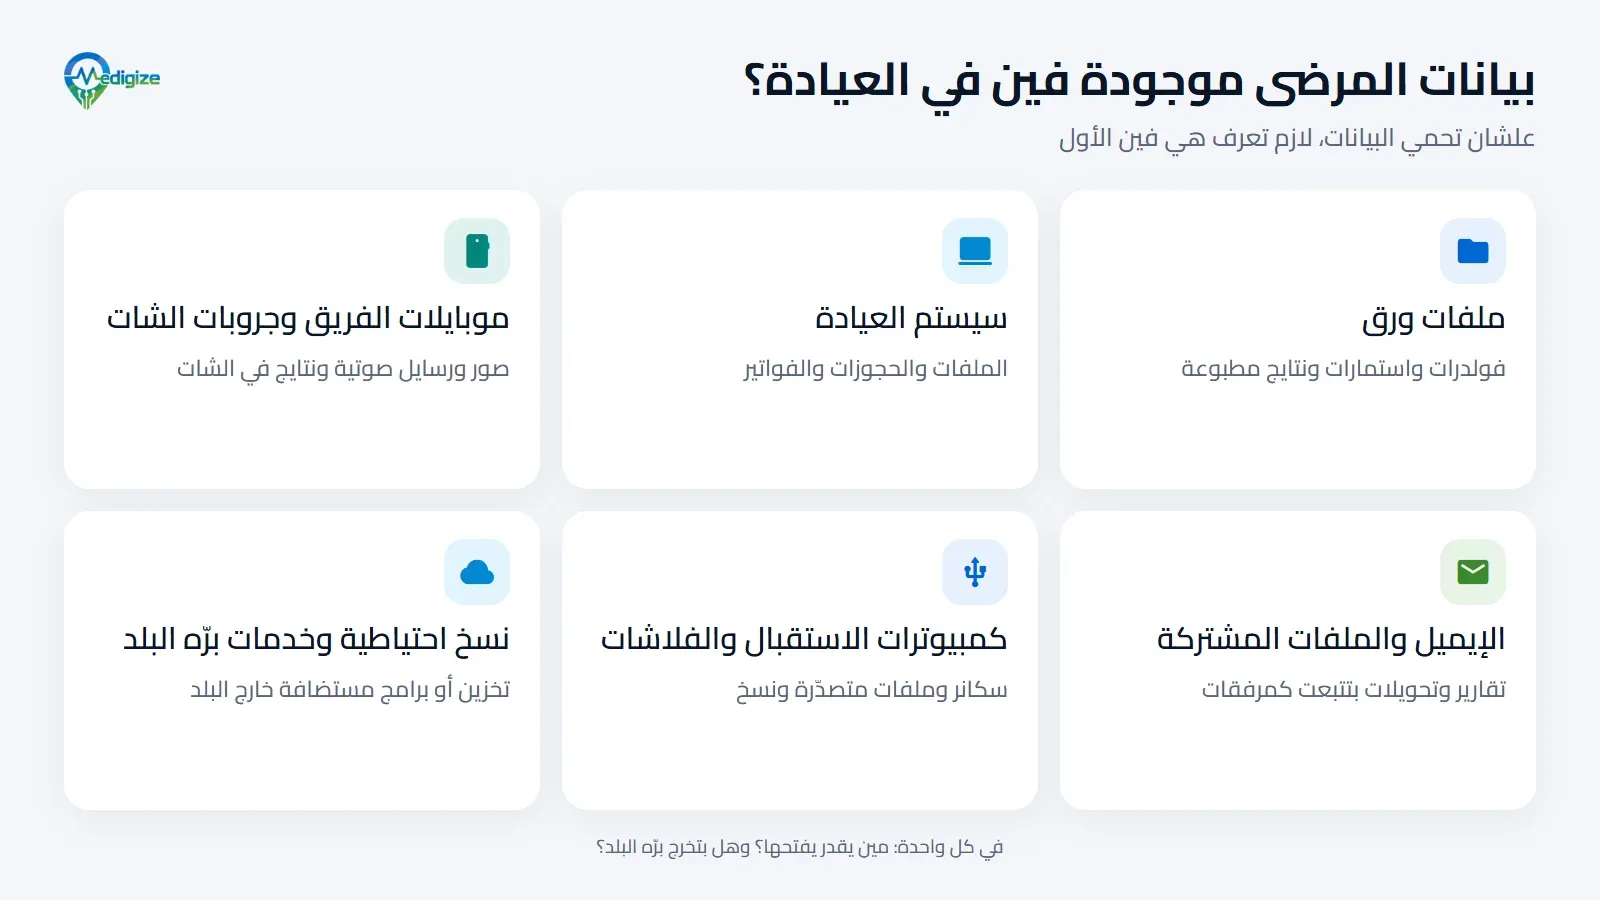
علشان تحمي البيانات، لازم تعرف هي فين الأول.
كل مكان في القائمة دي تسأل فيه سؤالين: مين يقدر يفتحه؟ وهل بيخرج برّه البلد؟ ورسم الخريطة دي شغل بعد ضهر واحد، مش مشروع:
- لف العيادة مكتب مكتب. اكتب كل مكان فيه اسم مريض: الدواليب، والشاشات، والطابعات، ودفتر المواعيد.
- افتح الموبايلات. اسأل أنهي جروبات شات فيها صور مرضى أو رسايل صوتية أو نتايج، ومين في كل جروب.
- اعمل قايمة بالشركات اللي بتتعامل معاها. سيستم العيادة، والإيميل، والنسخ الاحتياطية. واسأل كل واحدة البيانات مستضافة فين، لأن التعليقات بتوصف ترخيص أو تصريح منفصل قبل ما البيانات تخرج برّه مصر.
- اكتب قايمة الصلاحيات. لكل مكان، مين يقدر يفتحه وليه شغله محتاج كده. واللي ساب الشغل السنة اللي فاتت ما ينفعش يكون فيها.
- علّم على اللي مش محتاجه. في تعليق بيعدّ تقليل البيانات من المبادئ اللي اللائحة بتأكد عليها. والملفات القديمة المتشالة «احتياطي» سؤال عن مدة الاحتفاظ لمحاميك.
وإنك تجمع أقل بيساعد كمان: كتبنا عن الاستمارات اللي بتسأل نفس التفاصيل كل مرة في ليه الاستمارة بتسألني نفس الأسئلة كل مرة.
أسئلة تسألها لعيادتك
- مين بيدخل على ملفات المرضى، وبأي صلاحية؟
- بناخد موافقة موثقة؟ ومحفوظة فين؟
- لو حصل تسريب، عندنا خطة بنعمل إيه في أول 72 ساعة؟
- بنبعت رسائل ترويجية؟ بقوائم منين؟
- البيانات محفوظة فين، وهل فيه نقل خارج البلاد؟
جاوب عليها لعيادتك زي ما هي شغالة النهارده. والأداة بتطلعلك القائمة اللي تاخدها لمحاميك أو لمسؤول حماية البيانات:
جرّبها
خمس أسئلة لعيادتك
جاوب لعيادتك زي ما هي شغالة النهارده، وهتطلعلك قائمة تاخدها لمحاميك أو لمسؤول حماية البيانات.
١. عارفين مين بيفتح ملفات المرضى، وبأي صلاحية؟
٢. بتاخدوا موافقة موثقة، وعارفين محفوظة فين؟
٣. عندكم خطة مكتوبة لأول 72 ساعة بعد أي تسريب؟
٤. عارفين قوايم الرسايل الترويجية جاية منين؟
٥. عارفين بيانات المرضى محفوظة فين، وهل أي حاجة منها بتخرج برّه البلد؟
جاوبت على ٠ من ٥. القائمة هتظهر لما تجاوب عليهم كلهم.
قائمة لكلامك مع المحامي، مش استشارة قانونية. إجاباتك بتفضل في الصفحة دي.
وخد معاك للاجتماع ده الخريطة، وقايمة الصلاحيات، واستمارة الموافقة ومعاها ملحوظة بالمكان اللي الموافقات الممضية محفوظة فيه، وخطة الخرق، وزوّد تلات أسئلة: العيادة محتاجة أنهي ترخيص أو تصريح؟ ومحتاجة مسؤول حماية بيانات مقيّد؟ وأنهي شركة من اللي بنتعامل معاهم بتعتبر معالِج؟
مثال عملي: عيادة واحدة وموبايل ضايع
ده مثال مركّب من حالات كتير. عيادة فيها دكتورين وتلات موظفين، وبتدير الحجوزات من موبايل مشترك. النتايج بتيجي صور على جروب واتساب الفريق عمله من سنين، ولسه فيه موظفة استقبال سابقة. وفي ليلة، الموبايل المشترك بيضيع في الطريق للبيت.
- من غير خطة، الموضوع بيتقال فيه كلام يومين، ومحدش عارف مين يتحرك، ولا الـ72 ساعة بدأت إمتى.
- بخطة، الموظف بيبلّغ الشخص المسؤول في نفس الليلة، والوقت بيتكتب. الموبايل بيتقفل ويتمسح، وموظفة الاستقبال السابقة بتخرج من الجروب، والمحامي بيتكلّم الصبح علشان يتقرر هل لازم يتبلّغ المركز، والمرضى اللي اتأثروا يتقالهم إيه.
والخريطة كانت هتلاقي الاتنين قبلها بشهور.
غلطات شائعة
- إنك تعامل الموضوع كمشروع IT. أغلب الشغل إنك تقرر مين يعمل إيه، وتكتبه.
- إمضاء واحد عام في الاستقبال. التعليقات بتوصف موافقة محددة وبإرادة حرة، وموافقة كتابية صريحة للبيانات الصحية. اسأل محاميك استمارتك بتعمل كده ولا لأ.
- إنك تنسى الموبايلات وجروبات الشات. مكانها على الخريطة زي أي دولاب.
- إنك تستنى التاريخ يتوضّح. المعلّقين بينصحوا بالتخطيط على التاريخ الأقرب.
- قوايم قديمة للرسايل الترويجية. التعليقات بتوصف موافقة مسبقة، وطريقة مجانية وبسيطة لإلغاء الاشتراك، وترخيص خاص للتسويق الإلكتروني المباشر.
موقف ميديچايز
بنوصف ضوابطنا: مشاركة بموافقة المريض، وتصغير البيانات وإزالة المعرّفات غير اللازمة، وسجل تدقيق. وما بنقولش إننا ملتزمين نهائيًا بأي لائحة.
طريقتنا في الموافقة والبيانات موجودة في صفحة الحوكمة والخصوصية، وشكل الملف اللي بيتشارك بالموافقة في ملف يتحرك معاك. وليه بنقول بس اللي نقدر نوريه في ليه بنبني قدام الناس.
أسئلة شائعة
آخر ميعاد للالتزام بقانون حماية البيانات في مصر إمتى؟
حسب التعليقات القانونية المنشورة، مهلة السنة بتنتهي في 31 أكتوبر 2026، والتطبيق متوقع من 1 نوفمبر 2026. وفي معلّقين بيلاحظوا إن جهة الرقابة ممكن توضّح الجدول الزمني.
هل البيانات الصحية بيانات حساسة في القانون المصري؟
أيوه. البيانات الصحية بيانات شخصية حساسة وليها حماية أعلى، والتعليقات المنشورة بتتكلم عن موافقة كتابية صريحة لمعالجتها.
العيادة لازم تبلّغ عن خرق البيانات في قد إيه؟
حسب التعليقات المنشورة على اللائحة التنفيذية: لمركز حماية البيانات الشخصية خلال 72 ساعة من العلم بيه، وللمتأثرين خلال تلات أيام عمل.
العيادة محتاجة ترخيص علشان تعالج بيانات المرضى؟
التعليقات المنشورة بتتكلم عن ترخيص من المركز لأغلب الجهات اللي بتحتفظ ببيانات شخصية أو بتعالجها، وتراخيص أو تصاريح إضافية لأنشطة زي النقل خارج مصر والتسويق الإلكتروني المباشر. المحامي يقدر يقولك أنهي فيهم ينطبق على عيادتك.
عيادتي محتاجة مسؤول حماية بيانات؟
ممكن. التعليقات بتوصف مسؤول مقيّد عند المركز: في قراءة للكيانات القانونية، وفي قراءة تانية حسب حجم المعالجة وحساسيتها. اسأل محاميك أنهي ينطبق عليك.
ينفع العيادة تحفظ بيانات المرضى على خدمة سحابية برّه مصر؟
التعليقات بتوصف ترخيص أو تصريح منفصل من المركز قبل نقل البيانات الشخصية برّه مصر، ومنها الخدمات السحابية، والطلب بيحدد الوجهة والغرض والبيانات والضمانات. اسأل محاميك قبل ما البيانات تتنقل أو تتعملها نسخة احتياطية برّه.
ينفع العيادة تبعت رسايل ترويجية لمرضاها؟
التعليقات بتوصف موافقة مسبقة، ومرسل معروف، وطريقة مجانية وبسيطة لإلغاء الاشتراك، وترخيص خاص للتسويق الإلكتروني المباشر. وفي تعليق بيذكر استثناء اسمه «soft opt-in» للعملاء الحاليين خلال فترة السماح.
هل المقال ده استشارة قانونية؟
لأ. ده مقال تعريفي عام. للتطبيق على حالتك، استشر محاميًا مختصًا.
ده مقال تعريفي عام ومش استشارة قانونية، والقواعد ممكن تتوضّح بعد النشر. للتطبيق على حالتك، استشر محاميًا مختصًا. ميديچايز أداة ملاحة وتنسيق غير تشخيصية.
المراجع
- CMS: صدور اللائحة التنفيذية لقانون حماية البيانات الشخصية في مصر وبدء مهلة السنة
- Chambers and Partners: نظرة أولى على اللائحة التنفيذية لقانون حماية البيانات الشخصية في مصر
- Access Partnership: مصر تعتمد اللائحة التنفيذية لقانون حماية البيانات الشخصية
- OneTrust DataGuidance: مصر، مركز حماية البيانات الشخصية يصدر اللائحة التنفيذية
آخر تحديث:
تعرّف على ميديچايز
ميديچايز في مرحلة التطوير. يمكنك الاطلاع على نطاقنا الحالي والتعبير عن اهتمامك.